

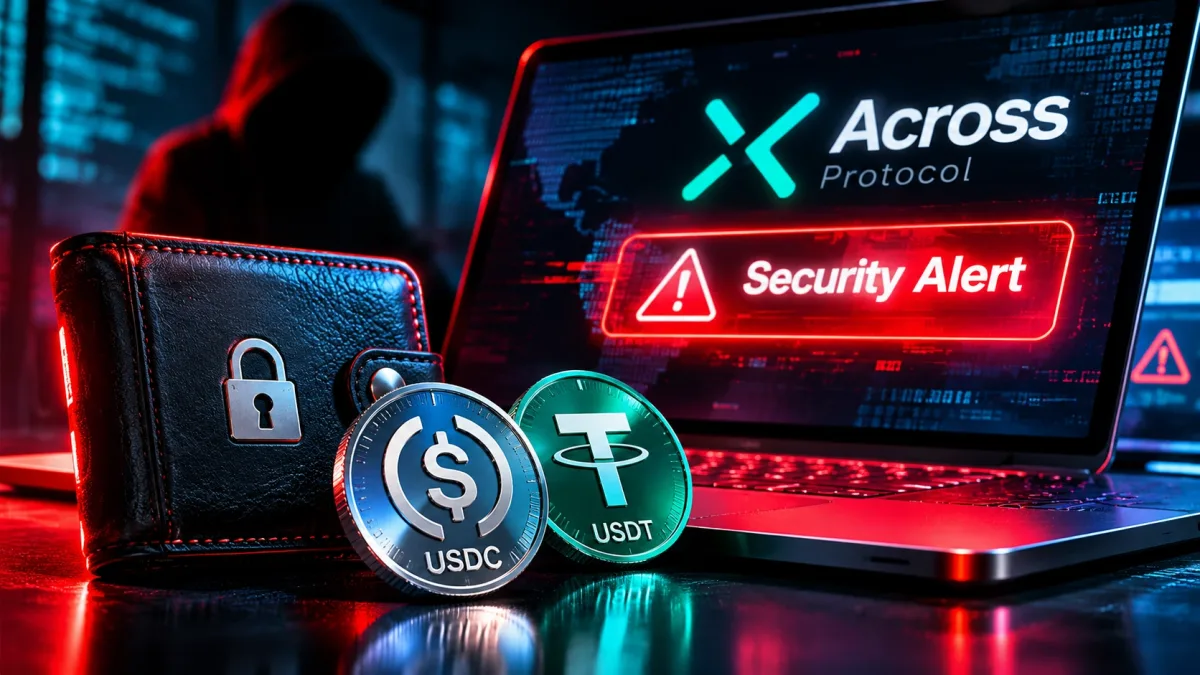
پروتکل انتقال میانزنجیرهای اکراس (Across Protocol) پس از وقوع یک حادثه امنیتی در ۱۰ نوامبر ۲۰۲۶، به کاربران هشدار داد از اتصال کیف پول و امضای تراکنش در وبسایت این پروژه خودداری کنند. بررسیهای بعدی نشان داد مهاجمان با تصاحب دامنه رسمی Across، کاربران را به یک صفحه فیشینگ هدایت کردهاند.
بر اساس تازهترین گزارش Cointelegraph در ۱۱ نوامبر، تیم Across توانسته کنترل دامنه خود را بازیابی کند و اعلام کرده است که سامانههای این پروتکل دوباره به وضعیت عادی بازگشتهاند. همچنین این پروژه وعده داده خسارت کاربران آسیبدیده را جبران کند.
جزئیات حمله امنیتی به Across Protocol
طبق اعلام تیم Across، مهاجمان از طریق یک حمله مهندسی اجتماعی به شرکت ثبت دامنه Namecheap توانستند کنترل دامنه across.to را به دست بگیرند. این اتفاق حدود ساعت ۱۸:۴۵ به وقت UTC در روز ۱۰ نوامبر، معادل ساعت ۲۲:۱۵ به وقت ایران، رخ داد.پس از تصاحب دامنه، نسخه جعلی وبسایت جایگزین صفحه اصلی شد. در چنین حملاتی، کاربر ممکن است تصور کند در حال استفاده از سرویس معتبر است، اما با امضای مجوزهای مخرب، امکان انتقال غیرمجاز داراییهای خود را فراهم کند.
تیم Across اعلام کرده است که ظرف ۱۵ دقیقه از مشکل مطلع شد و با همکاری گروه امنیتی SEAL911 و شرکت Cloudflare برای مسدودسازی صفحه فیشینگ اقدام کرد.
گزارش سرقت USDC و USDT از کیف پول کاربران
همزمان با انتشار هشدار امنیتی، چند کاربر در شبکه اجتماعی X از برداشت غیرمجاز داراییهای خود خبر دادند. یکی از کاربران مدعی شد ۹ هزار دلار USDC از کیف پولش خارج شده است. کاربر دیگری نیز از انتقال غیرمجاز حدود ۷۰۵۳ واحد USDT در هفت تراکنش روی شبکه Plasma خبر داد. همچنین فرد دیگری اعلام کرد پس از چند بار استفاده از پل Across، موجودی کیف پول او تخلیه شده است.
این گزارشهای اولیه در زمان انتشار هشدار بهصورت مستقل تأیید نشده بودند. بااینحال، شرکت امنیتی GoPlus در بررسی بعدی خود مجموع خسارت احتمالی حمله فیشینگ را نزدیک به ۳۵۰ هزار دلار در شش شبکه بلاکچینی برآورد کرد. این رقم همچنان یک برآورد امنیتی است و Across هنوز مبلغ نهایی خسارت و تعداد قطعی قربانیان را اعلام نکرده است.
آخرین وضعیت Across؛ آیا استفاده از پروتکل دوباره امکانپذیر است؟
بر اساس اطلاعیه جدید Across در ۱۱ نوامبر ۲۰۲۶، دامنه رسمی این پروژه با همکاری مسئولان Namecheap بازیابی شده و تیم توسعهدهنده از بازگشت عملکرد عادی سامانهها خبر داده است. طبق اعلام پروژه، این حادثه به تصاحب دامنه و هدایت کاربران به وبسایت جعلی مربوط بوده و کاربران API و سرویسهای یکپارچه شده شخص ثالث تحت تأثیر قرار نگرفتهاند.با وجود اعلام بازیابی خدمات، کاربرانی که هنگام وقوع حمله به وبسایت متصل شده یا تراکنشی امضا کردهاند، بهتر است مجوزهای فعال کیف پول خود را بررسی کنند. همچنین افرادی که احتمال میدهند دارایی آنها در معرض خطر قرار گرفته باشد، باید مستندات تراکنشها را برای پیگیری نگهداری کنند.
جبران خسارت کاربران آسیبدیده
تیم Across اعلام کرده است که قصد دارد خسارت کاربران آسیبدیده از این حمله را جبران کند و گزارش فنی کاملی درباره نحوه وقوع حادثه منتشر خواهد کرد. تا زمان انتشار این خبر، جزئیات مربوط به شرایط دریافت خسارت، تعداد کاربران واجد شرایط و زمان پرداخت مشخص نشده است. حادثه اخیر نشان میدهد حتی زمانی که مشکل مستقیماً به قراردادهای هوشمند یک پروتکل مربوط نباشد، نفوذ به دامنه یا رابط کاربری آن میتواند دارایی کاربران را در معرض خطر قرار دهد.
هنوز دیدگاهی برای این خبر ثبت نشده است.